


☺
Scritto da:
>
> Giambo una volta s'è vantato che in un server indurito da lui non è facile entrare.
Hola Giambo!
>
> Giambo una volta s'è vantato che in un server indurito da lui non è facile entrare.
Hola Giambo!
Please consider the environment before printing this message, 50% of the above is useless!
MA checcazzo ne so
Ad
http://sallo.it
LO SAI? Allora NON fa per te. NON LO SAI? Allora non ti serve.
☺
Scritto da:
>
> Impiegherei un milione di anni a imparare a gestirla.


>
> Impiegherei un milione di anni a imparare a gestirla.

Please consider the environment before printing this message, 50% of the above is useless!
☺
Scritto da: ::1
> Scritto da: dada216
> >
> > azz non ci avevo pensato,
> > potrei sovrapotenziare la cpu del webserver, un robo con 4vcpu di uno xeon recente dovrebbe farmi il reencoding on the fly di qualche serie e di qualche film man mano che li guardo senza cappare la cpu, oppure potrei separare ulteriormente i servizi su macchine diverse e dedicarne una solo alla webappa che deve trancodificare.
>
> La soluzione ideale per questo scopo credo sia il server dedicato: su quello non hai limiti di questo tipo.
avevo pensato ad un dedicato per il sito dei miei amici, cosi da non avere mai problemi del genere su un coso su cui qualcuno sta lavorando per davvero.
>
> > e quindi? dovrei perdere i certificati per acccedere alla vpn e cmq dopo mi basterebbe cmq accedere al kvm-over-ip/vnc panel e sftparmeli di nuovo a casuccia.
>
> No, ti basta fare un upgrade di openvpn e scoprire di avere la conf obsoleta.
merda, che sfiga, adesso te lo leggi il changelog di ogni pacchetto che aggiorni prima di installare l'aggiornamento?
>
> > ma ldap si occupa anche di esportare i file alla webappa via rete (nel mio caso sulla vpn) o dovrei anche far parlare ldap con nfs ad es.?
>
> Ldap è una database gerarchico; permette di fare query, contiene dati di vario tipo (string, numerici, date, blob di dati). Ci metti dentro gli utenti ed associ loro dei ruoli. I vari servizi dovranno interrogarlo per l'autenticazione e l'autorizzazione. Dovresti quindi configurare un nfs server (o samba server, che magari è più facile trovare client sui vari os) per autorizzare via ldap.
li avevo incontrati spesso nel passato, sia ldap che kerberos, ignorandoli sempre perche' non mi servivano, pare proprio che mi tocchera' studiarmeli ora.
recentemente in effetti le mie competenze linux sono balzate in avanti, in passato usai amahi per fare cose del genere sulla mia rete casalinga, ora ho fatto un passo avanti e recentemente ho avanzato parecchio le mie competenze in merito di sicurezza IT.
mo vado a dormire vah che e' meglio.
notte.
> Scritto da: dada216
> >
> > azz non ci avevo pensato,
> > potrei sovrapotenziare la cpu del webserver, un robo con 4vcpu di uno xeon recente dovrebbe farmi il reencoding on the fly di qualche serie e di qualche film man mano che li guardo senza cappare la cpu, oppure potrei separare ulteriormente i servizi su macchine diverse e dedicarne una solo alla webappa che deve trancodificare.
>
> La soluzione ideale per questo scopo credo sia il server dedicato: su quello non hai limiti di questo tipo.
avevo pensato ad un dedicato per il sito dei miei amici, cosi da non avere mai problemi del genere su un coso su cui qualcuno sta lavorando per davvero.
>
> > e quindi? dovrei perdere i certificati per acccedere alla vpn e cmq dopo mi basterebbe cmq accedere al kvm-over-ip/vnc panel e sftparmeli di nuovo a casuccia.
>
> No, ti basta fare un upgrade di openvpn e scoprire di avere la conf obsoleta.
merda, che sfiga, adesso te lo leggi il changelog di ogni pacchetto che aggiorni prima di installare l'aggiornamento?
>
> > ma ldap si occupa anche di esportare i file alla webappa via rete (nel mio caso sulla vpn) o dovrei anche far parlare ldap con nfs ad es.?
>
> Ldap è una database gerarchico; permette di fare query, contiene dati di vario tipo (string, numerici, date, blob di dati). Ci metti dentro gli utenti ed associ loro dei ruoli. I vari servizi dovranno interrogarlo per l'autenticazione e l'autorizzazione. Dovresti quindi configurare un nfs server (o samba server, che magari è più facile trovare client sui vari os) per autorizzare via ldap.
li avevo incontrati spesso nel passato, sia ldap che kerberos, ignorandoli sempre perche' non mi servivano, pare proprio che mi tocchera' studiarmeli ora.
recentemente in effetti le mie competenze linux sono balzate in avanti, in passato usai amahi per fare cose del genere sulla mia rete casalinga, ora ho fatto un passo avanti e recentemente ho avanzato parecchio le mie competenze in merito di sicurezza IT.
mo vado a dormire vah che e' meglio.
notte.
Please consider the environment before printing this message, 50% of the above is useless!
☺
Scritto da: ::1
> Scritto da: dada216
> > come lo fate?
>
> Uno dei motivi per cui uso arch è che quando ho il sistema appena installato, lancio ss -lntup e non ci sono porte in ascolto (in realtà ultimamente systemd-resolved aggiunge una porta listener llmnr, ma si disattiva facilmente).
> Ogni servizio che aggiungo verifico che sia in ascolto sull'interfaccia di rete giusta (127.0.0.1 per i b2b tipo backend di webapp e 0.0.0.0/ip pubblico per i servizi aperti a tutto il mondo).
fino a qui c'ero arrivato anche io, yeah!
> Non faccio hardening avanzato, credo nella riduzione della superficie d'attacco; zero servizi aperti significa che il kernel droppa tutti i pacchetti che arrivano dall'esterno, senza dover configurare niente. Per il resto le regole sono le solite: tutto quello che non c'è non si rompe e soprattutto non ha vulnerabilità esposte. Se ho dei punti deboli aggiungo qualche controllo extra periodico.
mi domando come razzo facciate considerando la durata di vita di alcune vulnerabilita', tu non usi sistemi di auditing che danno per scontato che qualcuno dei sw era vulnerabile e devi controllare attivamente che non vengano fatte cosacce a tua insaputa?
>
> > ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
>
> Script kiddie!
io ovvio che lo sia, mi ci diverto un mondo pero', tu non li usi affatto gli scanner?
>
> > ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
>
> Leggo giornalmente articoli a caso da qua: https://www.reddit.com/r/netsec/

> Spesso non ci capisco una mazza, ma alcuni concetti più semplici lentamente li sto assimilando.
aggiunto al feed, non ci ero mai capitato.
>
> > ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
> Chi fa il pentester parte studiando le vulnerabilità, le capisce, e poi applica il principio ad altri software.
pare vi manchi qualcuno che scriva un libro che possa diventare la base per un corso specifico.
in effetti anche le conferenze su singole vulnerabilita' che ho seguito capendoci qualcosa erano il frutto di tediosissimo lavoro di ricerca in cui le provavano tutte.
> Corsi e certificazioni serie sull'argomento sono poche.
>
immaginavo.
> > ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
> Questa è una certificazione ben strutturata, anche se breve:
> http://it-gnosis.eu/it/formazione/certified-ethica...
>
tu l'hai mai fatto per un tuo sito? per il sito di qualcun altro? si fa davvero? e' comune nell'industria ricevere la mail di un ethical hacker che ti spiega che hai un sito bucabile?
> > una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
> >
> Una volta ti ho mandato un pvt.
li ignoro tutti, domani guardo.
> Scritto da: dada216
> > come lo fate?
>
> Uno dei motivi per cui uso arch è che quando ho il sistema appena installato, lancio ss -lntup e non ci sono porte in ascolto (in realtà ultimamente systemd-resolved aggiunge una porta listener llmnr, ma si disattiva facilmente).
> Ogni servizio che aggiungo verifico che sia in ascolto sull'interfaccia di rete giusta (127.0.0.1 per i b2b tipo backend di webapp e 0.0.0.0/ip pubblico per i servizi aperti a tutto il mondo).
fino a qui c'ero arrivato anche io, yeah!
> Non faccio hardening avanzato, credo nella riduzione della superficie d'attacco; zero servizi aperti significa che il kernel droppa tutti i pacchetti che arrivano dall'esterno, senza dover configurare niente. Per il resto le regole sono le solite: tutto quello che non c'è non si rompe e soprattutto non ha vulnerabilità esposte. Se ho dei punti deboli aggiungo qualche controllo extra periodico.
mi domando come razzo facciate considerando la durata di vita di alcune vulnerabilita', tu non usi sistemi di auditing che danno per scontato che qualcuno dei sw era vulnerabile e devi controllare attivamente che non vengano fatte cosacce a tua insaputa?
>
> > ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
>
> Script kiddie!
io ovvio che lo sia, mi ci diverto un mondo pero', tu non li usi affatto gli scanner?
>
> > ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
>
> Leggo giornalmente articoli a caso da qua:
> Spesso non ci capisco una mazza, ma alcuni concetti più semplici lentamente li sto assimilando.
aggiunto al feed, non ci ero mai capitato.
>
> > ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
> Chi fa il pentester parte studiando le vulnerabilità, le capisce, e poi applica il principio ad altri software.
pare vi manchi qualcuno che scriva un libro che possa diventare la base per un corso specifico.
in effetti anche le conferenze su singole vulnerabilita' che ho seguito capendoci qualcosa erano il frutto di tediosissimo lavoro di ricerca in cui le provavano tutte.
> Corsi e certificazioni serie sull'argomento sono poche.
>
immaginavo.
> > ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
> Questa è una certificazione ben strutturata, anche se breve:
> http://it-gnosis.eu/it/formazione/certified-ethica...
>
tu l'hai mai fatto per un tuo sito? per il sito di qualcun altro? si fa davvero? e' comune nell'industria ricevere la mail di un ethical hacker che ti spiega che hai un sito bucabile?
> > una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
> >
> Una volta ti ho mandato un pvt.
li ignoro tutti, domani guardo.
Please consider the environment before printing this message, 50% of the above is useless!
☺
Scritto da: dada216
>
> azz non ci avevo pensato,
> potrei sovrapotenziare la cpu del webserver, un robo con 4vcpu di uno xeon recente dovrebbe farmi il reencoding on the fly di qualche serie e di qualche film man mano che li guardo senza cappare la cpu, oppure potrei separare ulteriormente i servizi su macchine diverse e dedicarne una solo alla webappa che deve trancodificare.
La soluzione ideale per questo scopo credo sia il server dedicato: su quello non hai limiti di questo tipo.
> e quindi? dovrei perdere i certificati per acccedere alla vpn e cmq dopo mi basterebbe cmq accedere al kvm-over-ip/vnc panel e sftparmeli di nuovo a casuccia.
No, ti basta fare un upgrade di openvpn e scoprire di avere la conf obsoleta.
> ma ldap si occupa anche di esportare i file alla webappa via rete (nel mio caso sulla vpn) o dovrei anche far parlare ldap con nfs ad es.?
Ldap è una database gerarchico; permette di fare query, contiene dati di vario tipo (string, numerici, date, blob di dati). Ci metti dentro gli utenti ed associ loro dei ruoli. I vari servizi dovranno interrogarlo per l'autenticazione e l'autorizzazione. Dovresti quindi configurare un nfs server (o samba server, che magari è più facile trovare client sui vari os) per autorizzare via ldap.
>
> azz non ci avevo pensato,
> potrei sovrapotenziare la cpu del webserver, un robo con 4vcpu di uno xeon recente dovrebbe farmi il reencoding on the fly di qualche serie e di qualche film man mano che li guardo senza cappare la cpu, oppure potrei separare ulteriormente i servizi su macchine diverse e dedicarne una solo alla webappa che deve trancodificare.
La soluzione ideale per questo scopo credo sia il server dedicato: su quello non hai limiti di questo tipo.
> e quindi? dovrei perdere i certificati per acccedere alla vpn e cmq dopo mi basterebbe cmq accedere al kvm-over-ip/vnc panel e sftparmeli di nuovo a casuccia.
No, ti basta fare un upgrade di openvpn e scoprire di avere la conf obsoleta.
> ma ldap si occupa anche di esportare i file alla webappa via rete (nel mio caso sulla vpn) o dovrei anche far parlare ldap con nfs ad es.?
Ldap è una database gerarchico; permette di fare query, contiene dati di vario tipo (string, numerici, date, blob di dati). Ci metti dentro gli utenti ed associ loro dei ruoli. I vari servizi dovranno interrogarlo per l'autenticazione e l'autorizzazione. Dovresti quindi configurare un nfs server (o samba server, che magari è più facile trovare client sui vari os) per autorizzare via ldap.
Young professional woman and busy mom.
Tua madre succhia cazzi all'inferno
Ad
http://www.vatican.va/content/vatican/en.html
Nessuno ci crede per poi affogare nella realtà subito dopo
Scritto da
Non Autenticato
il 2017-07-24 01:27:22.0 alle 2017-07-24 01:27:22.0
Scritto da: dada216
> Scritto da:
> > dada perché resce a imparare tute ste cose linare. Dovrò fare qualcosa per ribaltare la situazione e liberarmi da tutta questa indivia.
>
> se vuoi ti regalo qualche vps annuale
Impiegherei un milione di anni a imparare a gestirla.
> Scritto da:
> > dada perché resce a imparare tute ste cose linare. Dovrò fare qualcosa per ribaltare la situazione e liberarmi da tutta questa indivia.
>
> se vuoi ti regalo qualche vps annuale
Impiegherei un milione di anni a imparare a gestirla.
☺
Scritto da:
> dada perché resce a imparare tute ste cose linare. Dovrò fare qualcosa per ribaltare la situazione e liberarmi da tutta questa indivia.
se vuoi ti regalo qualche vps annuale
> dada perché resce a imparare tute ste cose linare. Dovrò fare qualcosa per ribaltare la situazione e liberarmi da tutta questa indivia.
se vuoi ti regalo qualche vps annuale
Please consider the environment before printing this message, 50% of the above is useless!
☺
Scritto da: ::1
> Scritto da: dada216
> > e perche' sarebbe un problema?
> La trascodifica dei video usa tanta cpu, sui miei provider se tieni la cpu a tappo per un po' ti segano le gambe.
>
azz non ci avevo pensato,
potrei sovrapotenziare la cpu del webserver, un robo con 4vcpu di uno xeon recente dovrebbe farmi il reencoding on the fly di qualche serie e di qualche film man mano che li guardo senza cappare la cpu, oppure potrei separare ulteriormente i servizi su macchine diverse e dedicarne una solo alla webappa che deve trancodificare.
> > tutto sulla stessa macchina e poi? compromessa quella compromesso tutto?
> Da questo punto di vista sì, ma ricordati che se ragioni in quest'ottica dovresti usare un fs criptato, visto che l'nsa può montare il tuo file system a piacimento.
era nei piani, non dico di volermi criptare games of thrones ne la mia navigazione web, pero' i miei porni ed i miei documenti personali scannati si. stavo ponderando se criptare i singoli file e dovermeli decriptare di volta in volta sul device sul quale li sto usando o se optare per un fs criptato.
>
> > manco la porta ssh dovrei tenere aperta.
> Non esagerare, che poi fai come me e rimani chiuso fuori (ho dovuto accendere vnc dal panel per rientrare).
e quindi? dovrei perdere i certificati per acccedere alla vpn e cmq dopo mi basterebbe cmq accedere al kvm-over-ip/vnc panel e sftparmeli di nuovo a casuccia.
>
> > se owncloud o qualunque altra webappa decidessi di usare parlasse con kerberos questo vorrebe dire che potrei autenticare gli utenti dalla webappa alle risorse sul fileserver usando il sistema di permessi di linux per limitare e controllare gli accessi o dovrei comunque anche configurare ldap?
> Ti conviene tenere comunque separati gli utenti delle webappe dagli utenti di sistema, visto che sono destinati a utilizzi diversi.
dovro documentarmi parecchio al riguardo, peccato che potro dedicarmici molto poco.
owncloud pare poterlo fare, quindi di fatto configurerei l'accesso a questa o quella directory sul fileserver con ldap e poi gli utenti definiti dentro ldap (che non sono quelli di sistema?) potrebbero usare le stesse credenziali (e permessi) per accedere ad owncloud. figo, esattamente quello che volevo.
ma ldap si occupa anche di esportare i file alla webappa via rete (nel mio caso sulla vpn) o dovrei anche far parlare ldap con nfs ad es.?
https://doc.owncloud.org/server/9.0/admin_manual/c...
>
> > centos e' belliffimo.
> OpenBSD
prima devo fare tutto cio con centos, rifare poi tutto su bsd sara' un altro passo, forse, chissa'
> Scritto da: dada216
> > e perche' sarebbe un problema?
> La trascodifica dei video usa tanta cpu, sui miei provider se tieni la cpu a tappo per un po' ti segano le gambe.
>
azz non ci avevo pensato,
potrei sovrapotenziare la cpu del webserver, un robo con 4vcpu di uno xeon recente dovrebbe farmi il reencoding on the fly di qualche serie e di qualche film man mano che li guardo senza cappare la cpu, oppure potrei separare ulteriormente i servizi su macchine diverse e dedicarne una solo alla webappa che deve trancodificare.
> > tutto sulla stessa macchina e poi? compromessa quella compromesso tutto?
> Da questo punto di vista sì, ma ricordati che se ragioni in quest'ottica dovresti usare un fs criptato, visto che l'nsa può montare il tuo file system a piacimento.
era nei piani, non dico di volermi criptare games of thrones ne la mia navigazione web, pero' i miei porni ed i miei documenti personali scannati si. stavo ponderando se criptare i singoli file e dovermeli decriptare di volta in volta sul device sul quale li sto usando o se optare per un fs criptato.
>
> > manco la porta ssh dovrei tenere aperta.
> Non esagerare, che poi fai come me e rimani chiuso fuori (ho dovuto accendere vnc dal panel per rientrare).
e quindi? dovrei perdere i certificati per acccedere alla vpn e cmq dopo mi basterebbe cmq accedere al kvm-over-ip/vnc panel e sftparmeli di nuovo a casuccia.
>
> > se owncloud o qualunque altra webappa decidessi di usare parlasse con kerberos questo vorrebe dire che potrei autenticare gli utenti dalla webappa alle risorse sul fileserver usando il sistema di permessi di linux per limitare e controllare gli accessi o dovrei comunque anche configurare ldap?
> Ti conviene tenere comunque separati gli utenti delle webappe dagli utenti di sistema, visto che sono destinati a utilizzi diversi.
dovro documentarmi parecchio al riguardo, peccato che potro dedicarmici molto poco.
owncloud pare poterlo fare, quindi di fatto configurerei l'accesso a questa o quella directory sul fileserver con ldap e poi gli utenti definiti dentro ldap (che non sono quelli di sistema?) potrebbero usare le stesse credenziali (e permessi) per accedere ad owncloud. figo, esattamente quello che volevo.
ma ldap si occupa anche di esportare i file alla webappa via rete (nel mio caso sulla vpn) o dovrei anche far parlare ldap con nfs ad es.?
https://doc.owncloud.org/server/9.0/admin_manual/c...
>
> > centos e' belliffimo.
> OpenBSD
prima devo fare tutto cio con centos, rifare poi tutto su bsd sara' un altro passo, forse, chissa'
Please consider the environment before printing this message, 50% of the above is useless!
☺
Scritto da: dada216
> come lo fate?
Uno dei motivi per cui uso arch è che quando ho il sistema appena installato, lancio ss -lntup e non ci sono porte in ascolto (in realtà ultimamente systemd-resolved aggiunge una porta listener llmnr, ma si disattiva facilmente).
Ogni servizio che aggiungo verifico che sia in ascolto sull'interfaccia di rete giusta (127.0.0.1 per i b2b tipo backend di webapp e 0.0.0.0/ip pubblico per i servizi aperti a tutto il mondo).
Non faccio hardening avanzato, credo nella riduzione della superficie d'attacco; zero servizi aperti significa che il kernel droppa tutti i pacchetti che arrivano dall'esterno, senza dover configurare niente. Per il resto le regole sono le solite: tutto quello che non c'è non si rompe e soprattutto non ha vulnerabilità esposte. Se ho dei punti deboli aggiungo qualche controllo extra periodico.
> ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
Script kiddie!
> ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
Leggo giornalmente articoli a caso da qua:https://www.reddit.com/r/netsec/
Spesso non ci capisco una mazza, ma alcuni concetti più semplici lentamente li sto assimilando.
> ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
Chi fa il pentester parte studiando le vulnerabilità, le capisce, e poi applica il principio ad altri software.
Corsi e certificazioni serie sull'argomento sono poche.
> ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
Questa è una certificazione ben strutturata, anche se breve:
http://it-gnosis.eu/it/formazione/certified-ethica...
> una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
>
Una volta ti ho mandato un pvt.
> come lo fate?
Uno dei motivi per cui uso arch è che quando ho il sistema appena installato, lancio ss -lntup e non ci sono porte in ascolto (in realtà ultimamente systemd-resolved aggiunge una porta listener llmnr, ma si disattiva facilmente).
Ogni servizio che aggiungo verifico che sia in ascolto sull'interfaccia di rete giusta (127.0.0.1 per i b2b tipo backend di webapp e 0.0.0.0/ip pubblico per i servizi aperti a tutto il mondo).
Non faccio hardening avanzato, credo nella riduzione della superficie d'attacco; zero servizi aperti significa che il kernel droppa tutti i pacchetti che arrivano dall'esterno, senza dover configurare niente. Per il resto le regole sono le solite: tutto quello che non c'è non si rompe e soprattutto non ha vulnerabilità esposte. Se ho dei punti deboli aggiungo qualche controllo extra periodico.
> ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
Script kiddie!
> ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
Leggo giornalmente articoli a caso da qua:
Spesso non ci capisco una mazza, ma alcuni concetti più semplici lentamente li sto assimilando.
> ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
Chi fa il pentester parte studiando le vulnerabilità, le capisce, e poi applica il principio ad altri software.
Corsi e certificazioni serie sull'argomento sono poche.
> ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
Questa è una certificazione ben strutturata, anche se breve:
http://it-gnosis.eu/it/formazione/certified-ethica...
> una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
>
Una volta ti ho mandato un pvt.
Young professional woman and busy mom.
Dio Porco
Ad
hhttps://bestemmietraamicidioporco
Perché non bestemmiare tra amici? È una cosa divertente!
Scritto da
Non Autenticato
il 2017-07-24 01:03:02.0 alle 2017-07-24 01:03:02.0
dada perché resce a imparare tute ste cose linare. Dovrò fare qualcosa per ribaltare la situazione e liberarmi da tutta questa indivia.
Scritto da
Non Autenticato
il 2017-07-24 00:59:59.0 alle 2017-07-24 00:59:59.0
Scritto da: dada216
> come lo fate?
>
> ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
> ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
>
> ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
>
> ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
>
> una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
>
Giambo una volta s'è vantato che in un server indurito da lui non è facile entrare.
> come lo fate?
>
> ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
> ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
>
> ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
>
> ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
>
> una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
>
Giambo una volta s'è vantato che in un server indurito da lui non è facile entrare.
☺
come lo fate?
ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
ho giochicchiato con i vulnerabilities scanner che ho trovato in giro, (trovato un cazzo sui vps attuali tranne qualche warning) e sono velocemente arrivato alle sottoscrizioni a pagamento.
ho cercato un po in giro e potrei collezionare alcuni consigli e pratiche da seguire a caso dai vari blog e guide e considerarmi "sicuro", ma non sarebbe soddisfacente, voi avete qualche fonte in particolare? vi attenete a qualche procedura particolare? libri in merito? recenti?
ho trovato corsi in merito, qualcuno di voi li ha fatti / avete colleghi che li hanno fatti?
ovviamente non penso che potrei diventare davvero in grado di fare un lavoro del genere a livello professionale, ma sicuramente come hobby mi soddisfa parecchio, ergo vorrei avere un'idea di come viene fatto per davvero nell'industria, sapete instradarmi su qualche libro o risorsa online?
una volta finito potrei offrire una taglia per un file, chi ci proverebbe? eh eh eh
Please consider the environment before printing this message, 50% of the above is useless!
Vieni anche tu a fare autostop in merio oriente!!!
Ad
https://imgoat.com/uploads/cdd60ea004/183004.png
Non lasciarti scappare questa occasione più unica che rara di conoscere nuove culture e la gentilezza dei taxisti che provano a stuprarti ma a metà opera se ne pentono e ti lasciano in mezzo ad un bosco!
☺
Scritto da: dada216
> e perche' sarebbe un problema?
La trascodifica dei video usa tanta cpu, sui miei provider se tieni la cpu a tappo per un po' ti segano le gambe.
> tutto sulla stessa macchina e poi? compromessa quella compromesso tutto?
Da questo punto di vista sì, ma ricordati che se ragioni in quest'ottica dovresti usare un fs criptato, visto che l'nsa può montare il tuo file system a piacimento.
> manco la porta ssh dovrei tenere aperta.
Non esagerare, che poi fai come me e rimani chiuso fuori (ho dovuto accendere vnc dal panel per rientrare).
> se owncloud o qualunque altra webappa decidessi di usare parlasse con kerberos questo vorrebe dire che potrei autenticare gli utenti dalla webappa alle risorse sul fileserver usando il sistema di permessi di linux per limitare e controllare gli accessi o dovrei comunque anche configurare ldap?
Ti conviene tenere comunque separati gli utenti delle webappe dagli utenti di sistema, visto che sono destinati a utilizzi diversi.
> centos e' belliffimo.
OpenBSD
> e perche' sarebbe un problema?
La trascodifica dei video usa tanta cpu, sui miei provider se tieni la cpu a tappo per un po' ti segano le gambe.
> tutto sulla stessa macchina e poi? compromessa quella compromesso tutto?
Da questo punto di vista sì, ma ricordati che se ragioni in quest'ottica dovresti usare un fs criptato, visto che l'nsa può montare il tuo file system a piacimento.
> manco la porta ssh dovrei tenere aperta.
Non esagerare, che poi fai come me e rimani chiuso fuori (ho dovuto accendere vnc dal panel per rientrare).
> se owncloud o qualunque altra webappa decidessi di usare parlasse con kerberos questo vorrebe dire che potrei autenticare gli utenti dalla webappa alle risorse sul fileserver usando il sistema di permessi di linux per limitare e controllare gli accessi o dovrei comunque anche configurare ldap?
Ti conviene tenere comunque separati gli utenti delle webappe dagli utenti di sistema, visto che sono destinati a utilizzi diversi.
> centos e' belliffimo.
OpenBSD
Young professional woman and busy mom.
☺
Scritto da: ::1
>
> Visto che la seedbox e il mediaserver non contengono cose personali, ma è solo una grossa collezione di film musica, ti consiglio di tenerla esterna a tutto il resto, anche perché sono i due servizi che più ti daranno problemi coi provider,
la seedbox la compro sicuramente da un provider che me la da gia' bella e fatta, proprio per evitare di farmi bannare per via dei torrent.
ma anche un mediaserver dlna e streaming html5 dici che crea problemi? sarei l'unico utente del mediaserver. potrei cmq mettere il mediaserver solo sulla vpn, l'hoster a quel punto vedrebbe solo traffico vpn, rigt?
>costringendoti a cercare uno a cui sta bene; soprattutto ti eviti di spostare grossi files da una macchina all'altra.
e perche' sarebbe un problema?
il livello di utilizzo sarebbe cmq basso direi, ci mettero' qualche serie tv che voglio vedere e qualche film, il resto dei files sarebbero quelli del lavoro ed i miei porni.
> Per la roba personale invece direi che una sola macchina con owncloud, samba, openvpn, privoxy/squid/whatever e tutto quello che serve di contorno (web server, db…);
e' poco divertente, almeno almeno vorrei farlo con dei container per intrattenermi un po.
inoltre se io avessi solo traffico server-to-server sulla vpn potrei successivamente sniffare tutti i pacchetti, passarli ad un ids ed avere una chanche di accorgermi se qualcuno ha preso il controllo del webserver e sta cercando di fare le cosacce.
tutto sulla stessa macchina e poi? compromessa quella compromesso tutto?
>il db server tienilo sempre sulla macchina con l'applicazione che lo utilizza: le latenze di rete diventano problematiche quando esci da una macchina e passi per l'interrete.
anche nello stesso datacenter? testero' l'impatto, da quanto ho visto fino ad ora non cambiava molto, ma si trattava di istanze openvz sullo stesso server, penso che lo scambio di pacchetti su quella rete avvenga di fatto all'interno dello stesso kernel che gestisce tutti i container.
> Se proprio vuoi un bastione a separare i servizi dalla rete, esponi tutto sull'interfaccia tun di openvpn, e da fuori un portscan vedrebbe solo openvpn ed ssh.
e' una delle cose che volevo ottenere con il setup descritto sopra, tenere i file (tra cui ci sono anche cose sensibili) su una macchina che accetta connessioni solo via vpn dal webserver e dai miei client e che tiene una acl comune tra tutti i vari modi di accedervi mi sembra la cosa piu' sicura.
da fuori uno dovrebbe vedere un webserver (solo porta 80 aperta) su un ip e su un altro ip del tutto slegato un server openvpn (su una porta non default) e su altri ip il resto delle macchine pure dovrebbero tenere aperta solo una porta (udp) per la vpn.
manco la porta ssh dovrei tenere aperta.
> Ti serve infine un servizio di directory per centralizzare la gestione degli utenti, e che sia compatibile coi prodotti che vuoi usare. Controlla se sono compatibili con ldap, o se parlano con kerberos.
ah ecco che cosa mi mancava, si chiamano servizi di directory.
se owncloud o qualunque altra webappa decidessi di usare parlasse con kerberos questo vorrebe dire che potrei autenticare gli utenti dalla webappa alle risorse sul fileserver usando il sistema di permessi di linux per limitare e controllare gli accessi o dovrei comunque anche configurare ldap?
> Ok per la scelta di un solo OS su tutte le macchine, meno grattacapi.
centos e' belliffimo.
>
> Edit: dimenticavo di dirti che per la virtualizzazione valuta sempre le app che userai; se sono c oppure processi short lived (php) vai di openvz, se hai virtual machine long lived (ruby, java, python, perl, lua…) xen o kvm.
ho eliminato dalle possibili scelte openvz.
mi piacerebbe pero' in effetti trovare webappe gia' fatte non in php, che sembra preponderante come scelta (almeno per le cose gia' fatte tra cui ho cercato io).
uai so?
> P.s.s.s: Ora il mio post è più lungo del tuo.
ma come cazzo le conta le stat sto foro! davvero ora e' come se tu avessi fatto un megapost solo perche' hai quotato il mio?
sembrano le regole contabili americane.
>
> Visto che la seedbox e il mediaserver non contengono cose personali, ma è solo una grossa collezione di film musica, ti consiglio di tenerla esterna a tutto il resto, anche perché sono i due servizi che più ti daranno problemi coi provider,
la seedbox la compro sicuramente da un provider che me la da gia' bella e fatta, proprio per evitare di farmi bannare per via dei torrent.
ma anche un mediaserver dlna e streaming html5 dici che crea problemi? sarei l'unico utente del mediaserver. potrei cmq mettere il mediaserver solo sulla vpn, l'hoster a quel punto vedrebbe solo traffico vpn, rigt?
>costringendoti a cercare uno a cui sta bene; soprattutto ti eviti di spostare grossi files da una macchina all'altra.
e perche' sarebbe un problema?
il livello di utilizzo sarebbe cmq basso direi, ci mettero' qualche serie tv che voglio vedere e qualche film, il resto dei files sarebbero quelli del lavoro ed i miei porni.
> Per la roba personale invece direi che una sola macchina con owncloud, samba, openvpn, privoxy/squid/whatever e tutto quello che serve di contorno (web server, db…);
e' poco divertente, almeno almeno vorrei farlo con dei container per intrattenermi un po.
inoltre se io avessi solo traffico server-to-server sulla vpn potrei successivamente sniffare tutti i pacchetti, passarli ad un ids ed avere una chanche di accorgermi se qualcuno ha preso il controllo del webserver e sta cercando di fare le cosacce.
tutto sulla stessa macchina e poi? compromessa quella compromesso tutto?
>il db server tienilo sempre sulla macchina con l'applicazione che lo utilizza: le latenze di rete diventano problematiche quando esci da una macchina e passi per l'interrete.
anche nello stesso datacenter? testero' l'impatto, da quanto ho visto fino ad ora non cambiava molto, ma si trattava di istanze openvz sullo stesso server, penso che lo scambio di pacchetti su quella rete avvenga di fatto all'interno dello stesso kernel che gestisce tutti i container.
> Se proprio vuoi un bastione a separare i servizi dalla rete, esponi tutto sull'interfaccia tun di openvpn, e da fuori un portscan vedrebbe solo openvpn ed ssh.
e' una delle cose che volevo ottenere con il setup descritto sopra, tenere i file (tra cui ci sono anche cose sensibili) su una macchina che accetta connessioni solo via vpn dal webserver e dai miei client e che tiene una acl comune tra tutti i vari modi di accedervi mi sembra la cosa piu' sicura.
da fuori uno dovrebbe vedere un webserver (solo porta 80 aperta) su un ip e su un altro ip del tutto slegato un server openvpn (su una porta non default) e su altri ip il resto delle macchine pure dovrebbero tenere aperta solo una porta (udp) per la vpn.
manco la porta ssh dovrei tenere aperta.
> Ti serve infine un servizio di directory per centralizzare la gestione degli utenti, e che sia compatibile coi prodotti che vuoi usare. Controlla se sono compatibili con ldap, o se parlano con kerberos.
ah ecco che cosa mi mancava, si chiamano servizi di directory.
se owncloud o qualunque altra webappa decidessi di usare parlasse con kerberos questo vorrebe dire che potrei autenticare gli utenti dalla webappa alle risorse sul fileserver usando il sistema di permessi di linux per limitare e controllare gli accessi o dovrei comunque anche configurare ldap?
> Ok per la scelta di un solo OS su tutte le macchine, meno grattacapi.
centos e' belliffimo.
>
> Edit: dimenticavo di dirti che per la virtualizzazione valuta sempre le app che userai; se sono c oppure processi short lived (php) vai di openvz, se hai virtual machine long lived (ruby, java, python, perl, lua…) xen o kvm.
ho eliminato dalle possibili scelte openvz.
mi piacerebbe pero' in effetti trovare webappe gia' fatte non in php, che sembra preponderante come scelta (almeno per le cose gia' fatte tra cui ho cercato io).
uai so?
> P.s.s.s: Ora il mio post è più lungo del tuo.
ma come cazzo le conta le stat sto foro! davvero ora e' come se tu avessi fatto un megapost solo perche' hai quotato il mio?
sembrano le regole contabili americane.
Please consider the environment before printing this message, 50% of the above is useless!
☺
Scritto da: avvelentani
> non ho capito per quale motivo ti serve piu` di un server
fondamentalmente because I can, mi sono divertito a configurare e testare il routing della VPN.
in effetti pero' dovro separare il sito di ecommerce dei miei amici dalla mia rete personale e penso sia saggio mettere i backup in datacenter diversi.
> e come mai dovresti fare degli script di configurazione.
ansible e' figherrimo, inoltre facendo tutta la conf con un playbook dovessi spostare questo o quel pezzo ci metterei pochissimo a rifarlo su un altro vps.
> non ho capito per quale motivo ti serve piu` di un server
fondamentalmente because I can, mi sono divertito a configurare e testare il routing della VPN.
in effetti pero' dovro separare il sito di ecommerce dei miei amici dalla mia rete personale e penso sia saggio mettere i backup in datacenter diversi.
> e come mai dovresti fare degli script di configurazione.
ansible e' figherrimo, inoltre facendo tutta la conf con un playbook dovessi spostare questo o quel pezzo ci metterei pochissimo a rifarlo su un altro vps.
Please consider the environment before printing this message, 50% of the above is useless!
Scritto da
Non Autenticato
il 2017-07-23 23:51:37.0 alle 2017-07-23 23:51:37.0
Scritto da:
> Scritto da:
> > Questo video documenta dettagliatamente gli esperimenti di Bacci e fa sentire alcune delle sue comunicazioni.
> >
> >
>
> Una cosa strana e interessante sputtanata dal complottismo con simboli accazzo e titoli scemi "dimostrata scientificamente"
> Mah,non è una spiegazione della vita dopo la morte,è una cosa
Una volta eliminato il sospetto che ci fosse qualcuno posto nelle vicinanze che trasmetteva segnali radio su delle frequenze determinate e anche che la radio non fosse truccata, non resta spazio per molte altre interpretazioni, perché quelle voci parlano esplicitamente dell'aldilà.
L'ing. Carlo Trajna provò a sintonizzare la sua radio sulla stessa frequenza della radio di Bacci, ma lui sentiva solo il fruscio bianco. Se qualcuno trasmetteva su quelle frequenze, perché Bacci lo sentiva mentre Trajna no?
In quanto alla radio: il radiotecnico Carlo Fontana (se non erro si chiama così) non trovò nulla di anomalo all'interno della radio.
Se si trattava di frode (per così dire... visto che Bacci non si faceva pagare nulla) era fatta piuttosto bene.
Comunque Bacci non è l'unico. Anche Carlo Trajna (che è ancora vivo) studia il fenomeno. Lui è ingegnere di mestiere, ma da quel che ho capito nel tempo libero studia questa cosa... la chiamano psicofonia a quanto pare.
Trajna pensa che si potrebbe trattare di un fenomeno diverso rispetto a una comunicazione con l'aldilà. Potrebbe essere legato a un fenomeno che ancora ci sfugge.
> Scritto da:
> > Questo video documenta dettagliatamente gli esperimenti di Bacci e fa sentire alcune delle sue comunicazioni.
> >
> >
>
> Una cosa strana e interessante sputtanata dal complottismo con simboli accazzo e titoli scemi "dimostrata scientificamente"
> Mah,non è una spiegazione della vita dopo la morte,è una cosa
Una volta eliminato il sospetto che ci fosse qualcuno posto nelle vicinanze che trasmetteva segnali radio su delle frequenze determinate e anche che la radio non fosse truccata, non resta spazio per molte altre interpretazioni, perché quelle voci parlano esplicitamente dell'aldilà.
L'ing. Carlo Trajna provò a sintonizzare la sua radio sulla stessa frequenza della radio di Bacci, ma lui sentiva solo il fruscio bianco. Se qualcuno trasmetteva su quelle frequenze, perché Bacci lo sentiva mentre Trajna no?
In quanto alla radio: il radiotecnico Carlo Fontana (se non erro si chiama così) non trovò nulla di anomalo all'interno della radio.
Se si trattava di frode (per così dire... visto che Bacci non si faceva pagare nulla) era fatta piuttosto bene.
Comunque Bacci non è l'unico. Anche Carlo Trajna (che è ancora vivo) studia il fenomeno. Lui è ingegnere di mestiere, ma da quel che ho capito nel tempo libero studia questa cosa... la chiamano psicofonia a quanto pare.
Trajna pensa che si potrebbe trattare di un fenomeno diverso rispetto a una comunicazione con l'aldilà. Potrebbe essere legato a un fenomeno che ancora ci sfugge.
France in free fall
Ad
https://sheikyermami.com/2019/01/france-in-free-fall/
Ennesima vittoria liberale in Francia. Clicca qui per saperne di più!
Scritto da
Non Autenticato
il 2017-07-23 23:33:04.0 alle 2017-07-23 23:33:04.0
Scritto da:
> Questo video documenta dettagliatamente gli esperimenti di Bacci e fa sentire alcune delle sue comunicazioni.
>
>
Una cosa strana e interessante sputtanata dal complottismo con simboli accazzo e titoli scemi "dimostrata scientificamente"
Mah,non è una spiegazione della vita dopo la morte,è una cosa... strana e a renderla ancora più strana il fatto che bacci non chiedeva soldi al contrario di tutti i cialtroni.
> Questo video documenta dettagliatamente gli esperimenti di Bacci e fa sentire alcune delle sue comunicazioni.
>
>
Una cosa strana e interessante sputtanata dal complottismo con simboli accazzo e titoli scemi "dimostrata scientificamente"
Mah,non è una spiegazione della vita dopo la morte,è una cosa... strana e a renderla ancora più strana il fatto che bacci non chiedeva soldi al contrario di tutti i cialtroni.
Scritto da
Non Autenticato
il 2017-07-23 23:25:00.0 alle 2017-07-23 23:25:00.0
Questo video documenta dettagliatamente gli esperimenti di Bacci e fa sentire alcune delle sue comunicazioni.
Scritto da
Non Autenticato
il 2017-07-23 23:23:29.0 alle 2017-07-23 23:23:29.0
Scritto da: Nazi Heidi
> Scritto da:
> > Scritto da: avvelentani
> > > Scritto da:
> > > > Scritto da: Nazi Heidi
> > > > > Scritto da:
> > > > > > Scritto da: Nazi Heidi
> > > > > > >
> > > > > > >
> > > > > > > TL;DW: Mentre i bianchi costruivano intere civiltà e città in giro per il mondo gli africani non hanno costruito altro che ghetti perché _non sono in grado_ di fare altro. Le uniche città degne di nota in Africa sono state costruite dai bianchi e una volta che se ne sono andati sono andate a puttane pure quelle.
> > > > > >
> > > > > > Non è vero, Benin la capitale dell'impero del Benin era una grande città che è stata distrutta solo di recente.
> > > > >
> > > > > La capitale del Benin è Cotonou
> > > > > https://en.wikipedia.org/wiki/Cotonou
> > > > >
> > > > > "At the beginning of the 19th century, Cotonou (then spelled "Kutonou") was a small fishing village"
> > > > >
> > > > > /thread
> > > >
> > > > I nomi nel tempo cambiano designazione:
> > > >
> > > >https://it.wikipedia.org/wiki/Benin_City
> > > >
> > > > Benin fu la capitale del Regno del Benin, che fiorì a partire dal XIV fino al XVII secolo. Purtroppo non rimane alcuna traccia delle strutture ammirate all'epoca dai viaggiatori europei e appartenute al "Grande Benin".
> > > >
> > > > Durante la "spedizione punitiva" del 1897, una forza britannica di 1.200 uomini, sotto il comando dell'Ammiraglio Sir Harry Rawson, conquistò e bruciò la città, distruggendo la maggior parte dei tesori artistici del Regno e disperdendo il poco che rimaneva. I ritratti, i busti e le sculture create in ferro, scolpite nell'avorio e specialmente in ottone (chiamato convenzionalmente bronzo) prodotte in Benin sono ora in mostra all'interno di musei sparsi per il mondo.
> > >
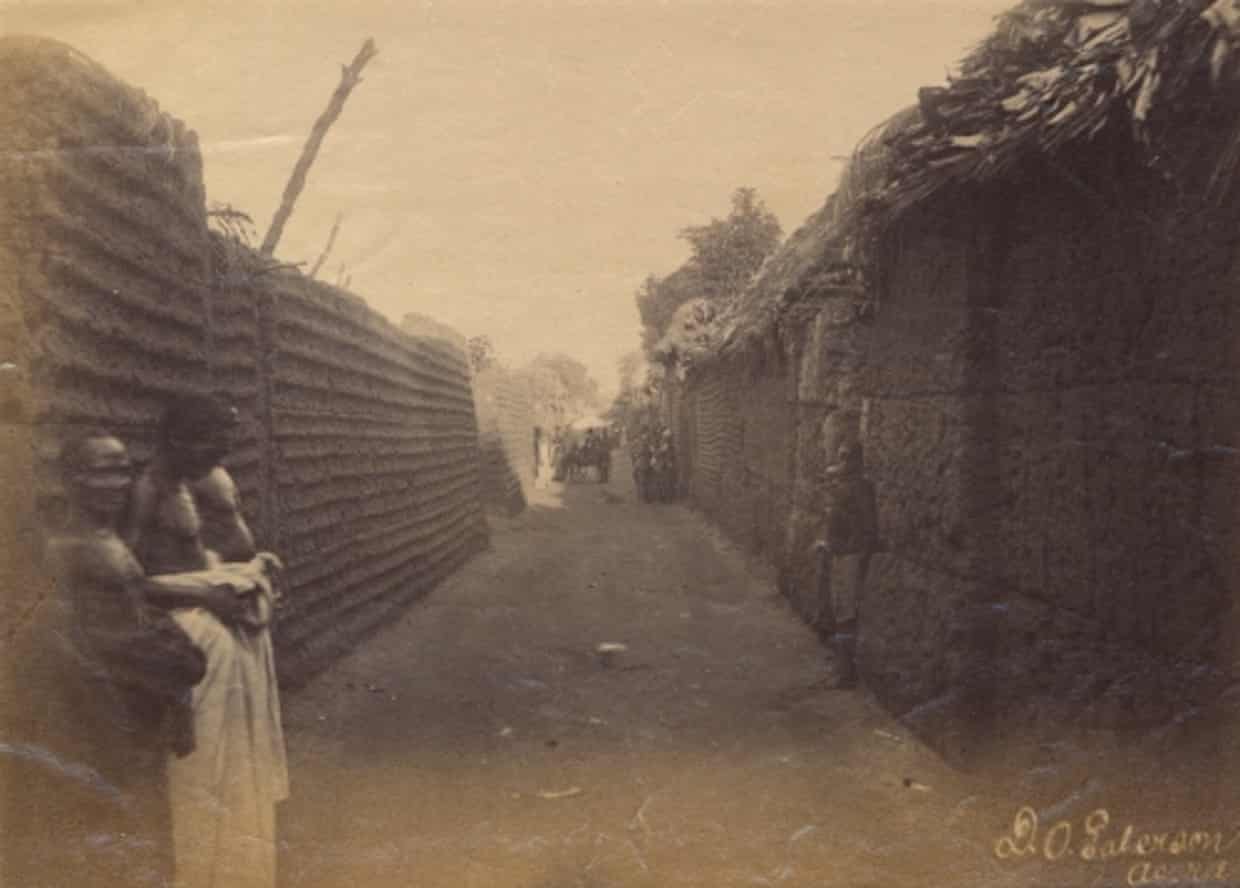
> > > Foto del quartiere regale di Benin, 1897:
> > >
> > >
> > >
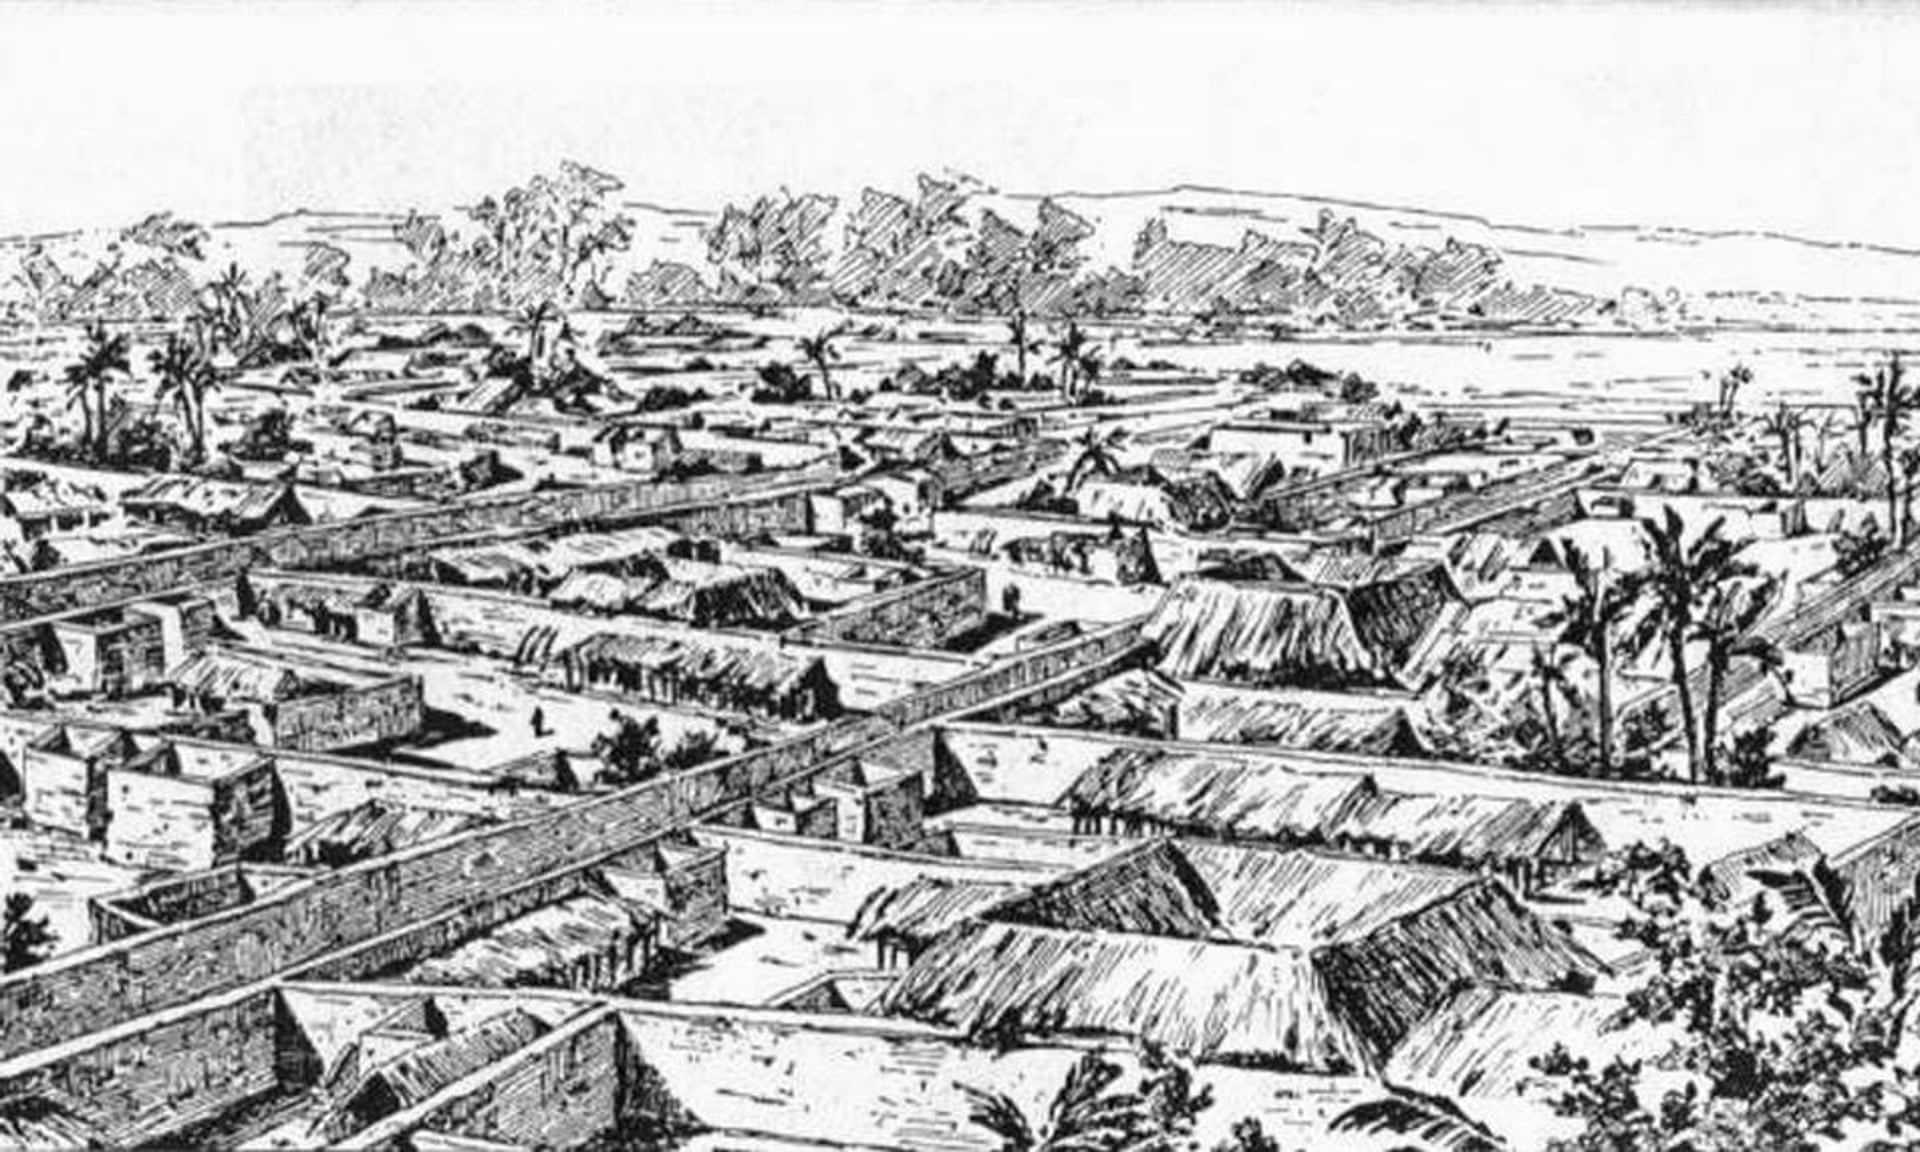
> > > Disegno della citta` di Benin:
> > >
> > >
> >
> > Chissà se le foto sono prima o dopo la distruzione.
>
> Credo siano uguali.
Comunque anche Timbuctù è in Africa ed è una città.
> Scritto da:
> > Scritto da: avvelentani
> > > Scritto da:
> > > > Scritto da: Nazi Heidi
> > > > > Scritto da:
> > > > > > Scritto da: Nazi Heidi
> > > > > > >
> > > > > > >
> > > > > > > TL;DW: Mentre i bianchi costruivano intere civiltà e città in giro per il mondo gli africani non hanno costruito altro che ghetti perché _non sono in grado_ di fare altro. Le uniche città degne di nota in Africa sono state costruite dai bianchi e una volta che se ne sono andati sono andate a puttane pure quelle.
> > > > > >
> > > > > > Non è vero, Benin la capitale dell'impero del Benin era una grande città che è stata distrutta solo di recente.
> > > > >
> > > > > La capitale del Benin è Cotonou
> > > > >
> > > > >
> > > > > "At the beginning of the 19th century, Cotonou (then spelled "Kutonou") was a small fishing village"
> > > > >
> > > > > /thread
> > > >
> > > > I nomi nel tempo cambiano designazione:
> > > >
> > > >
> > > >
> > > > Benin fu la capitale del Regno del Benin, che fiorì a partire dal XIV fino al XVII secolo. Purtroppo non rimane alcuna traccia delle strutture ammirate all'epoca dai viaggiatori europei e appartenute al "Grande Benin".
> > > >
> > > > Durante la "spedizione punitiva" del 1897, una forza britannica di 1.200 uomini, sotto il comando dell'Ammiraglio Sir Harry Rawson, conquistò e bruciò la città, distruggendo la maggior parte dei tesori artistici del Regno e disperdendo il poco che rimaneva. I ritratti, i busti e le sculture create in ferro, scolpite nell'avorio e specialmente in ottone (chiamato convenzionalmente bronzo) prodotte in Benin sono ora in mostra all'interno di musei sparsi per il mondo.
> > >
> > > Foto del quartiere regale di Benin, 1897:
> > >
> > >

> > >
> > > Disegno della citta` di Benin:
> > >
> > >

> >
> > Chissà se le foto sono prima o dopo la distruzione.
>
> Credo siano uguali.
Comunque anche Timbuctù
è in Africa ed è una città.